Monitorización de seguridad JavaScript

Conoce qué hacen los scripts de tu web.

SiteWall by CellWall es una plataforma de seguridad del lado del cliente y gobernanza de scripts de terceros. Su monitorización de seguridad JavaScript conecta el uso de API del navegador compatibles, solicitudes de red, errores y tiempos de ejecución con recursos y sesiones para ayudar a los equipos de seguridad e ingeniería a investigar comportamientos, revisar hallazgos y decidir sobre permisos.

Section Divider

Descubre más que los scripts cargados.

Un inventario indica qué scripts están presentes. Monitorizar su comportamiento ayuda a explicar qué hicieron después de cargarse. Cuando un recurso conocido accede a una API o contacta con un destino, su registro de ejecución ofrece un punto de partida para investigar.

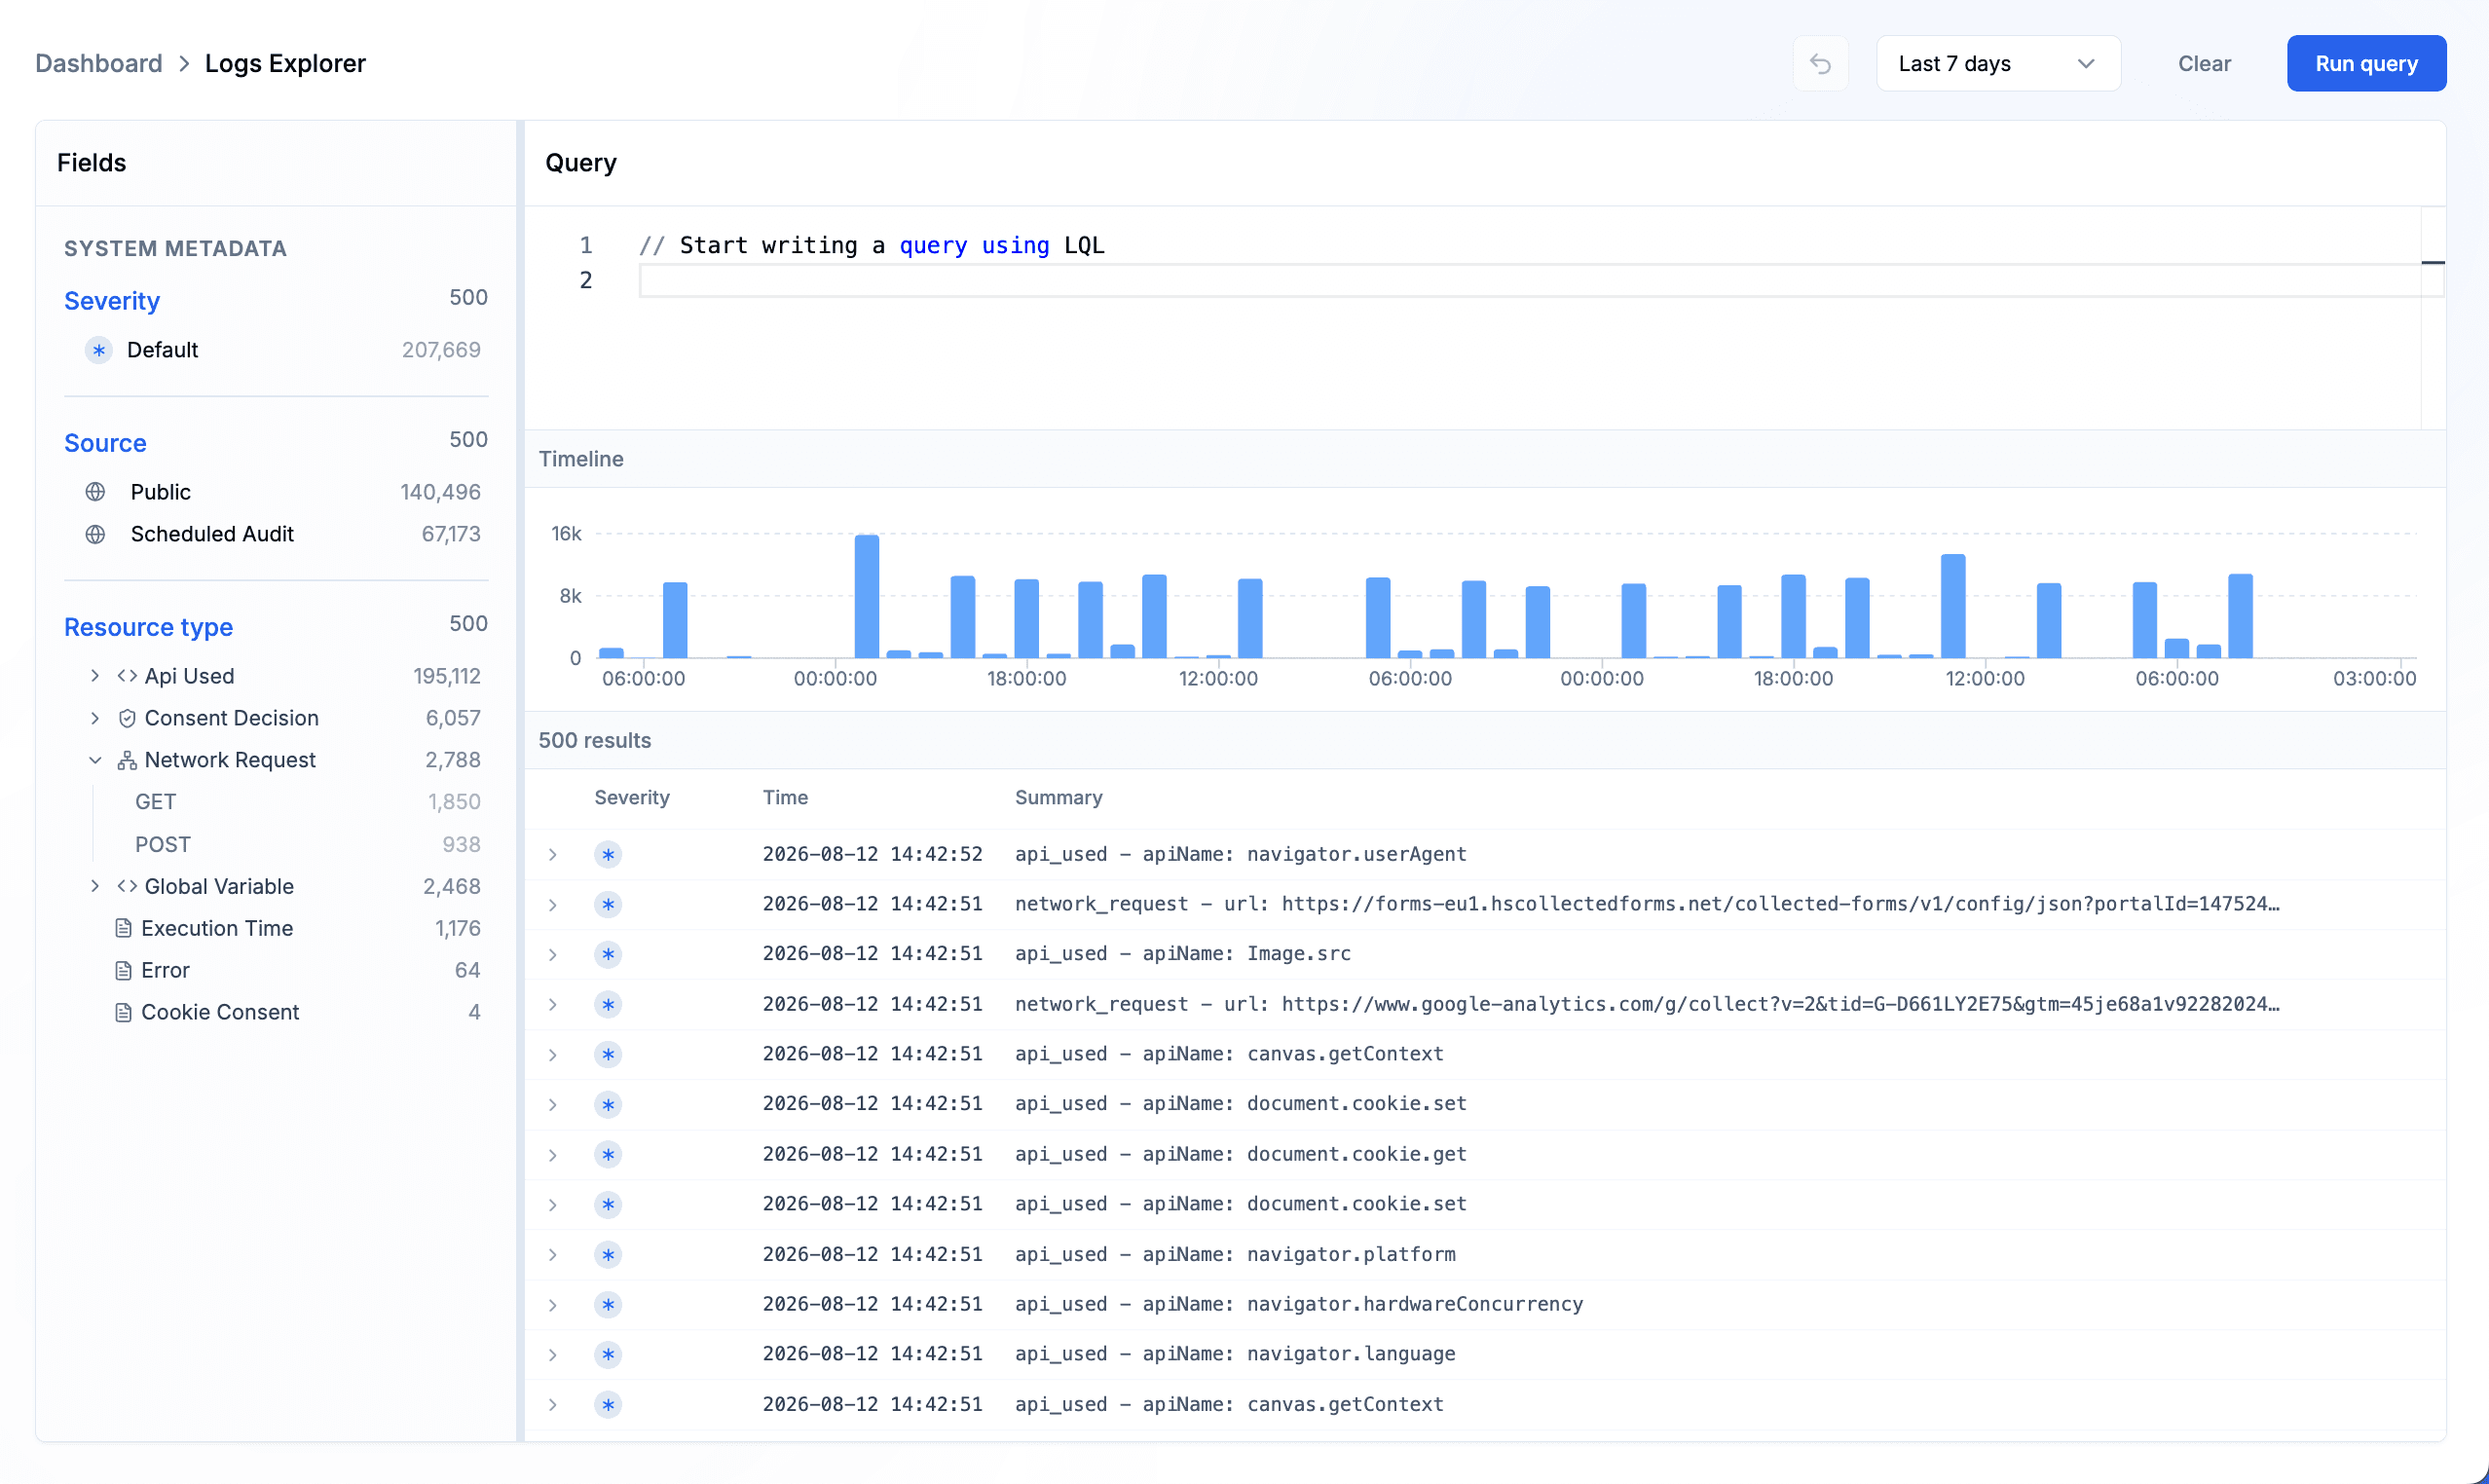
El recorrido de Logs Explorer abre un evento de uso de API y amplía sus metadatos para mostrar la API y el script iniciador.

Relaciona el evento con su origen

Revisa el tipo de evento, la fecha, el identificador del recurso y el contexto de sesión, en lugar de tratar una llamada a una API como una señal aislada.

Examina la observación

Expande un registro para consultar los metadatos disponibles, como el nombre de la API o los detalles de la solicitud. Continúa la investigación desde el recurso iniciador.

Logs Explorer results showing browser API use and network request events

Comportamiento del navegador

Cuatro señales para entender la ejecución.

La monitorización del acceso a las API y la telemetría de red responden a preguntas distintas. Interprétalas junto con los errores JavaScript y los tiempos de ejecución para decidir qué investigar.

Acceso

Uso de API del navegador

Consulta el uso registrado de API compatibles, incluido el acceso a cookies, almacenamiento local y capacidades del navegador. Relaciona cada evento con el recurso iniciador y la sesión para entender cómo interactúa el script con el navegador.
Conexiones

Solicitudes de red

Inspecciona los destinos y metadatos disponibles de solicitudes capturadas en operaciones instrumentadas como fetch y XMLHttpRequest. Compara una conexión inesperada con la finalidad del script antes de decidir si conviene restringirla.

Fallos

Errores JavaScript

Revisa los mensajes de error capturados y la información de pila disponible. Utiliza el contexto del recurso y la sesión para acotar la investigación e identificar el script implicado.

Tiempos

Duración de ejecución

Revisa los tiempos de ejecución registrados junto con los errores y el comportamiento del recurso. Utiliza estas señales para identificar recursos que merecen atención y orientar la investigación técnica.

Convierte las señales de ejecución en problemas y anomalías que investigar.

Un registro muestra qué ocurrió. Un problema o una anomalía aporta un hallazgo para revisar. Pasa de su descripción y gravedad al contexto del recurso e inspecciona la evidencia de sesión disponible antes de decidir qué requiere atención.

El recorrido abre un problema, examina una anomalía y muestra sus sesiones asociadas.

Revisa problemas con contexto

Busca y filtra problemas por gravedad, tipo y estado. Examina el recurso afectado y la descripción del hallazgo, y registra una resolución al completar la revisión.

Ajusta la detección de anomalías del lado del cliente

Revisa hallazgos basados en reglas sobre comportamiento y tiempos del navegador. Selecciona reglas y perfiles en la configuración de anomalías según lo que tu equipo necesite investigar.

Issues Dashboard

ALERTAS E INTEGRACIONES

Lleva el hallazgo al equipo que puede actuar.

Conecta recopilación, investigación y notificación. Las políticas de alerta comparan los nuevos problemas o anomalías con un umbral de cantidad configurado y envían un resumen por los canales establecidos.

01

Elige qué activa una notificación

Crea una política para problemas o anomalías, fija el umbral de cantidad, elige destinatarios y activa o desactiva la política. Las notificaciones siguen la evaluación de la política; no se genera una alerta por cada evento del navegador.

02

Conecta correo y canales de equipo

Envía notificaciones por correo, Slack, Microsoft Teams o Discord cuando el canal correspondiente esté configurado. Los mensajes incluyen resúmenes, gravedad y enlaces al hallazgo y al recurso para investigar.

03

Comprueba la entrega y continúa la revisión

Consulta el historial y el estado de entrega para comprobar si la notificación se envió o falló. Abre la evidencia enlazada antes de ajustar una política o resolver el hallazgo. La notificación por sí sola no cambia los permisos del navegador.

De la observación a la acción

Da un siguiente paso a la evidencia.

La monitorización aporta evidencia para una revisión, una alerta configurada o un cambio de política. Observar y aplicar controles son operaciones diferentes.

01

Investiga el hallazgo

Lleva el evento y el contexto de recurso y sesión a una revisión de seguridad o ingeniería. Distingue la funcionalidad esperada de los cambios sin explicar antes de responder.

02

Avisa al equipo adecuado

Configura alertas según umbrales de cantidad de incidencias o anomalías y canales compatibles. Revisa el historial de entrega; un evento capturado no es automáticamente una alerta.

03

Revisa los permisos

Utiliza el comportamiento observado para orientar las políticas de proveedor o recurso y los controles de capacidades compatibles. Comprueba las dependencias legítimas antes de limitar el acceso y revisa las observaciones posteriores.

Monitorización en la práctica

Empieza por los recorridos importantes.

La seguridad JavaScript en ejecución necesita un alcance claro. Determina dónde está activa la captura y qué comportamientos debe revisar el equipo.

Alcance

Confirma la captura en las páginas relevantes

Valida la instrumentación desplegada en las páginas y recorridos que quieres monitorizar. Confirma que los recursos y tipos de evento esperados aparecen en la plataforma. Las observaciones reflejan la actividad capturada con esa configuración, no todas las visitas o rutas de código posibles.

Revisión

Interpreta la evidencia en contexto

Mantén juntos la marca de tiempo, la sesión y el recurso. La captura, el procesamiento y la entrega de notificaciones son etapas distintas. Evalúa las observaciones junto con los diagnósticos de la aplicación para distinguir el comportamiento inesperado de la funcionalidad prevista.

Preguntas prácticas

Preguntas sobre la monitorización en ejecución

¿Qué es la monitorización de seguridad JavaScript?

Examina la actividad compatible de los scripts en el navegador, como el uso de API y las solicitudes de red. SiteWall asocia la telemetría capturada con recursos y sesiones para investigar el comportamiento y utilizar la evidencia en revisiones de políticas.

¿En qué se diferencia de un inventario de scripts?

El inventario describe recursos y proveedores observados. La monitorización añade evidencia sobre operaciones compatibles durante la ejecución. Se complementan: la presencia identifica qué revisar y el comportamiento explica los accesos y conexiones.

¿Qué actividad del navegador puede registrar SiteWall?

La instrumentación compatible registra eventos de uso de API del navegador, solicitudes de red, errores JavaScript y tiempos de ejecución. Los campos y la cobertura disponibles dependen del evento, la ruta de captura y la configuración desplegada.

¿Es una herramienta de reproducción de sesiones o de monitorización integral?

Este flujo investiga telemetría del navegador, no graba visualmente la sesión del visitante. Los errores y tiempos ayudan a investigar recursos, pero no sustituyen la monitorización integral del rendimiento, las trazas del backend o el análisis del impacto comercial.

¿Tiempo real significa que las alertas son instantáneas?

No. La actividad se captura mientras se ejecutan operaciones compatibles; el procesamiento y la entrega de notificaciones ocurren por separado. Las alertas evalúan umbrales configurados de cantidad de problemas o anomalías y utilizan el canal seleccionado.

¿La monitorización bloquea scripts automáticamente?

No. Observar y decidir una política son operaciones distintas. Los controles de proveedor, recurso, capacidades y red determinan la aplicación configurada sobre operaciones compatibles. Usa el comportamiento registrado para revisar los controles y la funcionalidad legítima que deben conservar.

¿Cómo empezamos a evaluar la monitorización en ejecución?

Elige una página o recorrido representativo, confirma que la captura está activa y examina los recursos y eventos. Abre un registro, comprueba sus metadatos y contexto de sesión, y realiza una investigación con seguridad o ingeniería.

¿Cuál es la diferencia entre un problema, una anomalía y una alerta?

Los problemas son hallazgos que puedes revisar por gravedad, tipo y estado. Las anomalías son hallazgos basados en reglas sobre comportamiento o tiempos del navegador. Una alerta es una notificación que se activa cuando los nuevos problemas o anomalías superan un umbral de cantidad configurado y enlaza con los hallazgos para investigarlos.

¿Cómo configuramos las alertas de seguridad en ejecución?

Crea una política para problemas o anomalías, fija un umbral de cantidad, elige destinatarios y activa la política. Configura el canal de entrega y consulta el historial para comprobar si las notificaciones se enviaron o fallaron.

¿Qué integraciones de notificación están disponibles?

Las notificaciones configuradas pueden enviarse por correo, Slack, Microsoft Teams y Discord. Incluyen resúmenes, gravedad y enlaces al hallazgo y al recurso correspondiente para continuar la investigación en SiteWall.

Tu web, en contexto

Observa el comportamiento del script.

Descubre cómo las observaciones del navegador ayudan a investigar un recurso y decidir qué acceso necesita.

Abrir la plataforma