Email
Die zuständigen Website-Prüfer erreichen
Senden Sie Zusammenfassungen an konfigurierte E-Mail-Empfänger. Liefern Sie Projektkontext und Befundlinks, ohne dass das Dashboard ständig geöffnet bleiben muss.
Browser-Sicherheitsintegrationen
SiteWall by CellWall verbindet Browser-Sicherheitsbefunde mit konfigurierten E-Mail-, Slack-, Microsoft-Teams- und Discord-Kanälen. Senden Sie Problem- und Anomaliezusammenfassungen mit Untersuchungslinks, damit Sicherheits- und Entwicklungsteams in ihrem Kommunikationsumfeld beginnen und anschließend auf der Plattform die zugrunde liegenden Ressourcen und Nachweise prüfen können.
Unterstützte Benachrichtigungskanäle
Jeder Kanal hat einen eigenen Zustellpfad und eine Konfiguration. Verbinden Sie das Ziel, wählen Sie es in einer Alarmrichtlinie und prüfen Sie den Empfang vor dem betrieblichen Einsatz.
Senden Sie Zusammenfassungen an konfigurierte E-Mail-Empfänger. Liefern Sie Projektkontext und Befundlinks, ohne dass das Dashboard ständig geöffnet bleiben muss.
Senden Sie Nachrichten über den Nachrichtendienst an den konfigurierten Slack-Kanal. Kanalziel und Dienstzugangsdaten müssen eingerichtet sein.
Senden Sie Nachrichten an einen konfigurierten Microsoft-Teams-Webhook. Prüfen Sie, ob Endpoint und empfangender Workflow das Nachrichtenformat unterstützen.
Nutzen Sie einen konfigurierten Discord-Webhook für Zusammenfassungen im vorgesehenen Kanal. Halten Sie den Endpoint aktuell und prüfen Sie den Empfang nach Änderungen.
Von der Nachricht zum Nachweis
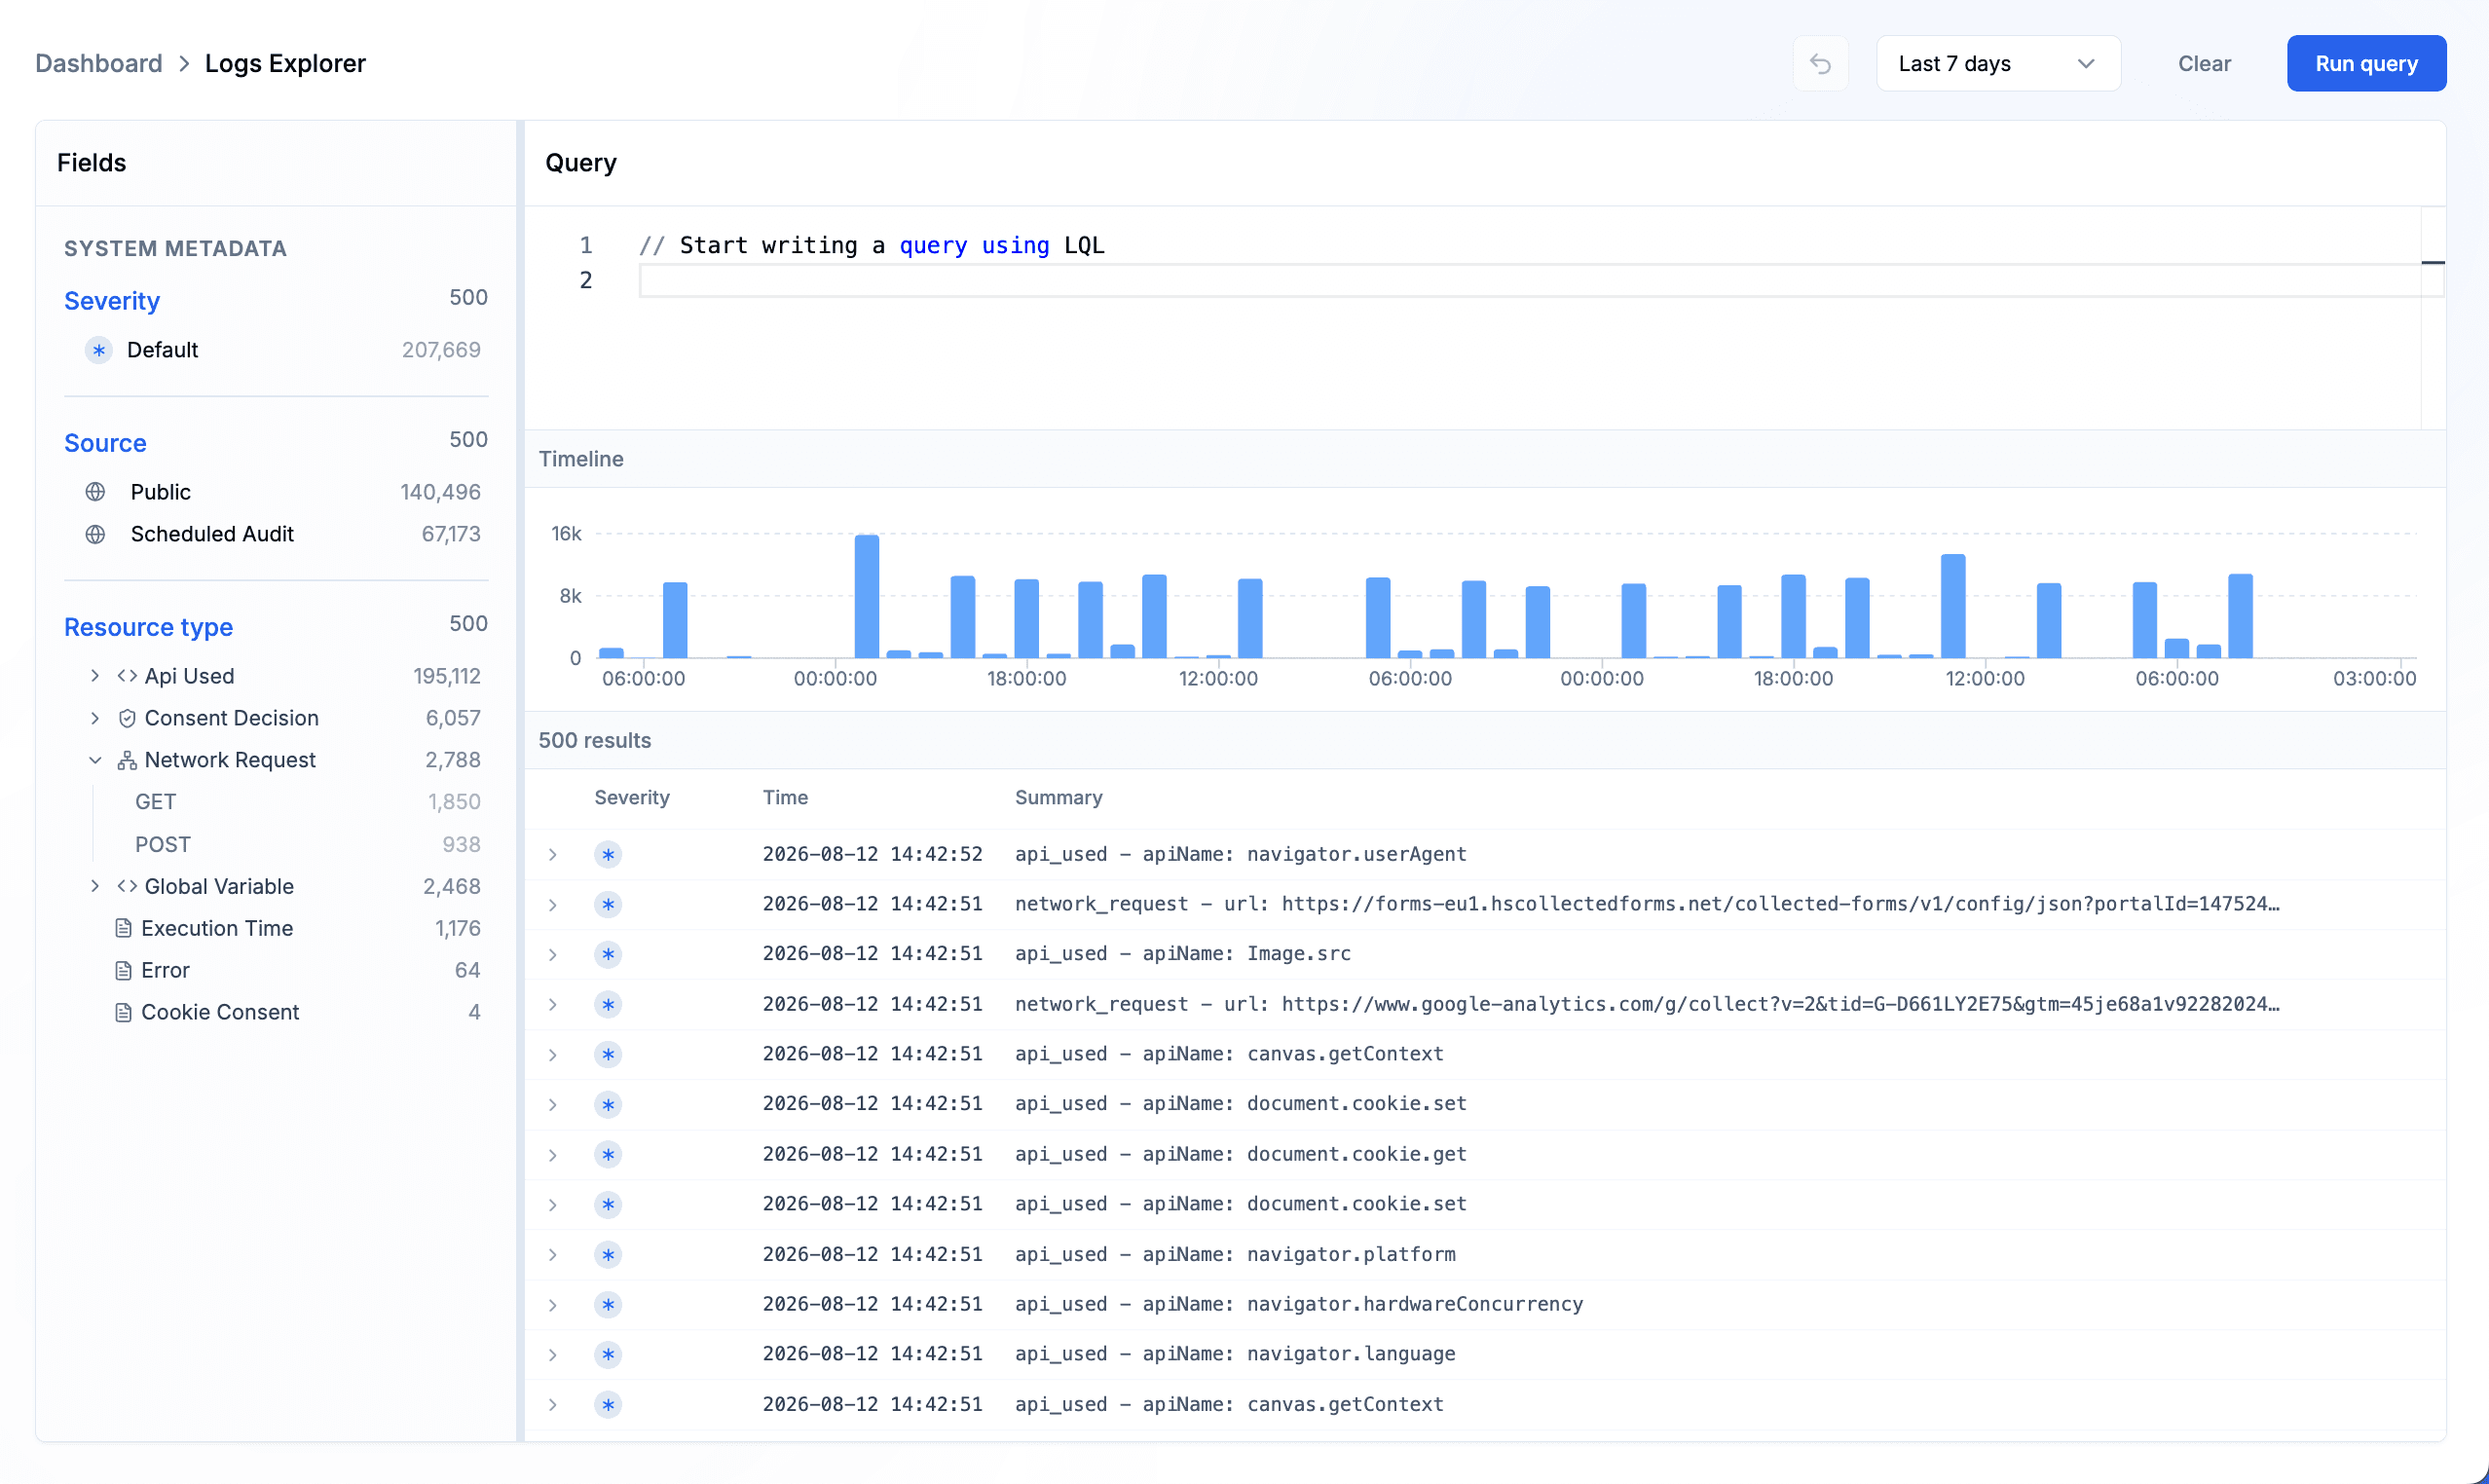
Nachrichten enthalten Projektkontext, Anzahl, Schweregrad und Zusammenfassungen sowie Links zu Problemen oder Anomalien und verfügbaren Ressourcen. Erkennen Sie den Prüfbedarf und setzen Sie die Untersuchung in SiteWall fort. Ereignisdetails finden Sie in den passenden Browseraufzeichnungen im Logs Explorer.
Logs Explorer erweitert ein API-Ereignis und seine Metadaten. Das zeigt Browsernachweise für weitere Untersuchungen, keinen in einen Nachrichtenkanal exportierten Protokollstrom.
Die Zusammenfassung hilft, Website und Befund zu erkennen. Verfügbare Ressourcendetails erleichtern die Skriptidentifizierung und die Wahl des zuständigen Prüfers.
Folgen Sie Links zur Plattform und prüfen Sie verfügbaren Ressourcen- und Sitzungskontext. Der Zugriff erfordert weiterhin Authentifizierung und Projektberechtigungen.
Verbindungsprüfung
Eine nützliche Integration verbindet eingerichteten Kanal, passende Richtlinie und erfolgreiche Übergabe. Prüfen Sie alle drei, bevor Sie sich darauf verlassen.
Wählen Sie das Ziel und prüfen Sie Nachrichtendienst-Zugangsdaten oder Webhook. Stellen Sie sicher, dass das Ziel für das prüfende Team vorgesehen ist.
Wählen Sie Probleme oder Anomalien, Mengenschwellenwert, Kanal und Empfänger und aktivieren Sie die Richtlinie. Die Richtlinie bestimmt wann, die Integration wohin gesendet wird.
Prüfen Sie bei einem ausgelösten Alarm den Verlauf und den Empfang. Öffnen Sie den Befundlink mit den Rechten des vorgesehenen Prüfers, um die weitere Untersuchung zu bestätigen.
Verbindung pflegen
Teamkanäle ändern sich, Zugangsdaten werden erneuert. Stimmen Sie die Konfiguration auf die Personen und Systeme ab, die sie nutzen.
Prüfen Sie Verlauf sowie Versand- oder Fehlerstatus. Kontrollieren Sie bei Fehlern Konfiguration und Ziel vor weiteren Nachrichten. Ein Versandstatus belegt keine menschliche Kenntnisnahme.
Nachrichten können Befundbeschreibungen und Ressourcenkontext enthalten. Wählen Sie Empfänger und Kanalmitglieder entsprechend. Prüfen Sie Endpoint-Zugriffe bei Zuständigkeitswechseln und veröffentlichen Sie keine Zugangsdaten oder Webhook-URLs.
Diese Verbindungen liefern Benachrichtigungen. Sie stellen keinen nativen SIEM-Export, keine Ticketerstellung, Bereitschaftseskalation oder CI/CD-Durchsetzung bereit. Weitere Abläufe brauchen eigene Implementierung und Validierung.
Entdecken Sie Überwachung und Richtlinien hinter jeder Nachricht.
Verbinden Sie Befunde mit Ressourcen, Kontrollen und Nachweisen.
Wählen Sie Auslöser und Übergang zur Reaktion.
Prüfen Sie Browseraktivität hinter Problemen und Anomalien.
Vom Befund zur gezielten Untersuchung und Eindämmung.
Praktische Fragen
Konfigurierte Zustellung per E-Mail, Slack, Microsoft Teams und Discord. Die Verbindungen senden Problem- und Anomaliezusammenfassungen mit Links zurück zu SiteWall.
Eine aktive Richtlinie prüft neue Probleme oder Anomalien gegen einen Mengenschwellenwert. Bei Überschreitung versucht die Plattform die Zustellung zum konfigurierten Slack-Ziel über den Nachrichtendienst.
Die implementierten Pfade senden an konfigurierte Webhook-Endpoints. Das Ziel muss das Format des Nachrichtendienstes unterstützen. Dies sind kanalspezifische Pfade, keine universelle Webhook-Kompatibilität.
Projektkontext, Anzahl, Schweregrad und Zusammenfassungen. Links führen zu Problemen oder Anomalien und identifizierten Ressourcen. Die Nachricht ist kein vollständiger Telemetrieexport.
Links führen zur Plattform. Projekt- und Datensatz-Zugriff erfordern passende Authentifizierung und Berechtigungen; der Nachrichtenempfang gewährt sie nicht.
Nein. Der Status betrifft den Zustellversuch. Prüfen Sie den Empfang und nutzen Sie Ihren Teamprozess für Bestätigung, Zuweisung und Eskalation.
Native Ticketerstellung und SIEM-Export gehören nicht zu diesen Zustellpfaden. Katalogeinträge belegen keinen funktionierenden Connector. Validieren Sie zusätzliche Integrationen gesondert.
Nein. Sie liefern Kontext und Links zur Prüfung. Richtlinienänderungen sind eine getrennte Aktion; diese Zustellpfade beheben Befunde nicht automatisch.
Prüfen Sie die Kanäle und Konfiguration für den Sicherheitsablauf Ihrer Website.